 F12笔记
2026 年 10 月 19–22 日这几天,漏洞像是约好了一样扎堆出现:Node.js、nginx、Apache Tomcat、Go、LiteLLM、PHP,还有一个影响所有浏览器的证书问题。这篇按「影响谁、修到哪一版、怎么查」逐条整理,最后给一张优先级表,别一条条慌。
先给结论:如果你只是跑一个 WordPress 站,真正需要今天处理的只有两件 —— PHP(补丁版 8.4.27)和浏览器更新。其余几项看你是不是碰了对应的技术栈。
1、这一波的漏洞地图
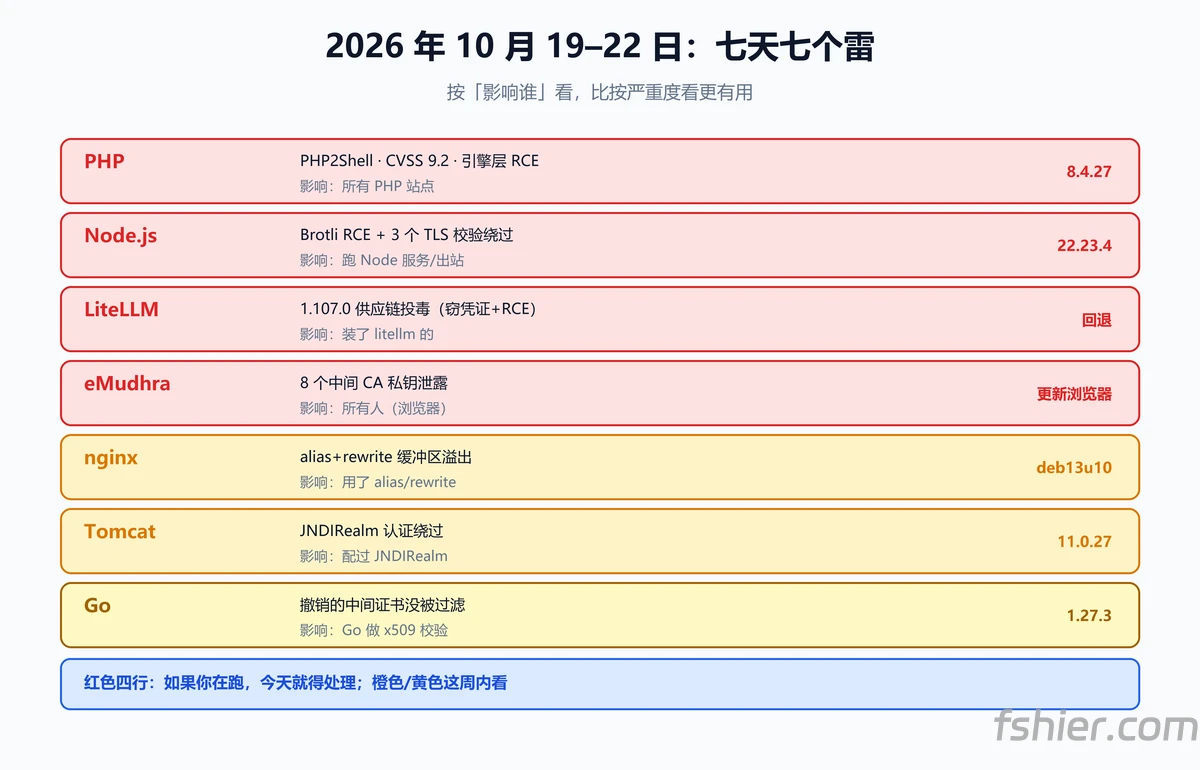
| 组件 | CVE | 级别 | 修复版本 | 影响谁 |
|---|---|---|---|---|
| PHP | 2026-109618 / 109619 | 🔴 9.2 | 8.4.27 / 8.3.36 / 8.2.35 / 8.5.12 | 所有 PHP 站点 |
| Node.js | 111497 等 8 个 | 🔴 HIGH | 22.23.4 / 24.22.1 / 26.12.1 | 跑 Node 服务或做 HTTPS 出站 |
| nginx | 15176 / 93479 等 | 🟠 HIGH | 1.26.4+ / 1.28.x(Debian 回补版见下) | 用了 alias / rewrite / SSI / HTTP3 |
| Apache Tomcat | 2026-101296 | 🟠 中高 | 11.0.27 / 10.1.61 / 9.0.123 | Tomcat + JNDIRealm 配置过的 |
| Go | 2026-111943 | 🟠 中 | 1.26.10+ / 1.27.3+ | 用 Go 做 TLS 证书校验的程序 |
| LiteLLM | —(供应链投毒) | 🔴 高 | 1.107.0 有毒,回退更早版本 | 装了 litellm 1.107.0 的 |
| eMudhra 中间证书 | —(私钥泄露) | 🔴 高 | 更新浏览器 / 系统 | 所有人 |
2、逐条说:是什么、怎么修
① PHP:PHP2Shell(CVE-2026-109618 / 109619)
这是这批里最需要注意的:CVSS 9.2,不需要任何认证,PHP 引擎层的问题,攻击者可以直接在服务器上执行代码。两个 CVE 分别对应两条路径:
- CVE-2026-109618:通过内存耗尽(OOM)引发的状态损坏拿到 RCE;
- CVE-2026-109619:异常请求终止后全局状态没有正确重置,残留状态被利用。
官方只为 8.2 / 8.3 / 8.4 / 8.5 发了补丁(8.4.27 / 8.3.36 / 8.2.35 / 8.5.12),8.1 及以下不再维护。详细处置步骤见我另一篇:PHP2Shell 检查与修复。
② Node.js:8 个 CVE,4 个 high
最高危的是 CVE-2026-111497:Brotli 解码器越界写,可以导致远程代码执行 —— 发一个恶意 Brotli 压缩的 body 给 Node 的 HTTP 服务就可能打穿。
另外三个 high 是 TLS 证书校验绕过(全角数字 IP、松散解析成 IP、非规范 IPv4 主机名)和 dns.resolve 截断含 NUL 的主机名(SSRF 绕过的经典套路)。还有一个 medium 值得单独提:crypto.randomUUID() 的熵缓存被写进 SEA 快照,导致每个进程重复同一批随机值 —— 这对依赖 UUID 当密钥的场景是致命的。
修复版本:22.23.4 / 24.22.1 / 26.12.1。详细自查与升级见:Node.js 10 月安全更新。
③ nginx:两个缓冲区溢出(CVE-2026-15176 / 93479)
- CVE-2026-15176:
alias指令配合rewrite时,请求 URI 被改写后映射到文件路径会出现缓冲区溢出,可导致工作进程崩溃,特定条件下可能 RCE; - CVE-2026-93479:在 http / stream 模块里求值含变量的字符串表达式时溢出,影响文档根计算与日志记录。
另外还有几条在部分通告里出现的(SSI + AIO 的 use-after-free、HTTP/3 请求体注入、TLS 会话票据未初始化),以 nginx 官方公告为准。
Debian 用户注意:不用等上游大版本 —— Debian 已经用回补包修了,看包版本是不是 1.26.3-3+deb13u10 或更新:
dpkg -l | grep nginx
apt upgrade
④ Apache Tomcat:认证绕过(CVE-2026-101296)
当 JNDI Realm 配了非 GSSAPI 的 SASL 认证机制时,认证流程里少了一步关键校验 —— 攻击者不提供正确密码也能通过认证。
修复版本:11.0.27 / 10.1.61 / 9.0.123。没用 JNDIRealm 的 Tomcat 影响较小,但既然有补丁,升了最省心。
⑤ Go:撤销的中间证书没被过滤(CVE-2026-111943)
Go 标准库 crypto/x509 在校验证书链时,不会过滤掉已被撤销的中间证书。刚好这次 eMudhra 的中间证书私钥泄露(见下一条),攻击者就能用这些已被吊销的证书签发任意域名的证书,而 Go 程序仍会认为可信。
修复版本:1.26.10+ / 1.27.3+。注意:你自己编译的二进制需要重新用新版 Go 编译,光升级系统里的 Go 不够。
⑥ LiteLLM:1.107.0 被投毒(供应链攻击)
这不是漏洞,是供应链投毒:LiteLLM 的 1.107.0 版本里被打进了恶意代码,会窃取凭证并加载远程 RCE 工具。PyPI 上的包已经撤下,官方也说明此前所有版本是安全的。
# 查有没有装
pip list | grep -i litellm
pip show litellm | grep -i version
如果装了 1.107.0:立刻卸载 / 回退到更早版本,并且当作凭证已泄露处理 —— 换掉这台机器上用过的密钥、令牌、云凭证。恶意代码的两个入口是 Python 启动时的 cook.pth 和 cook.py。
⑦ eMudhra 中间证书私钥泄露(影响所有浏览器)
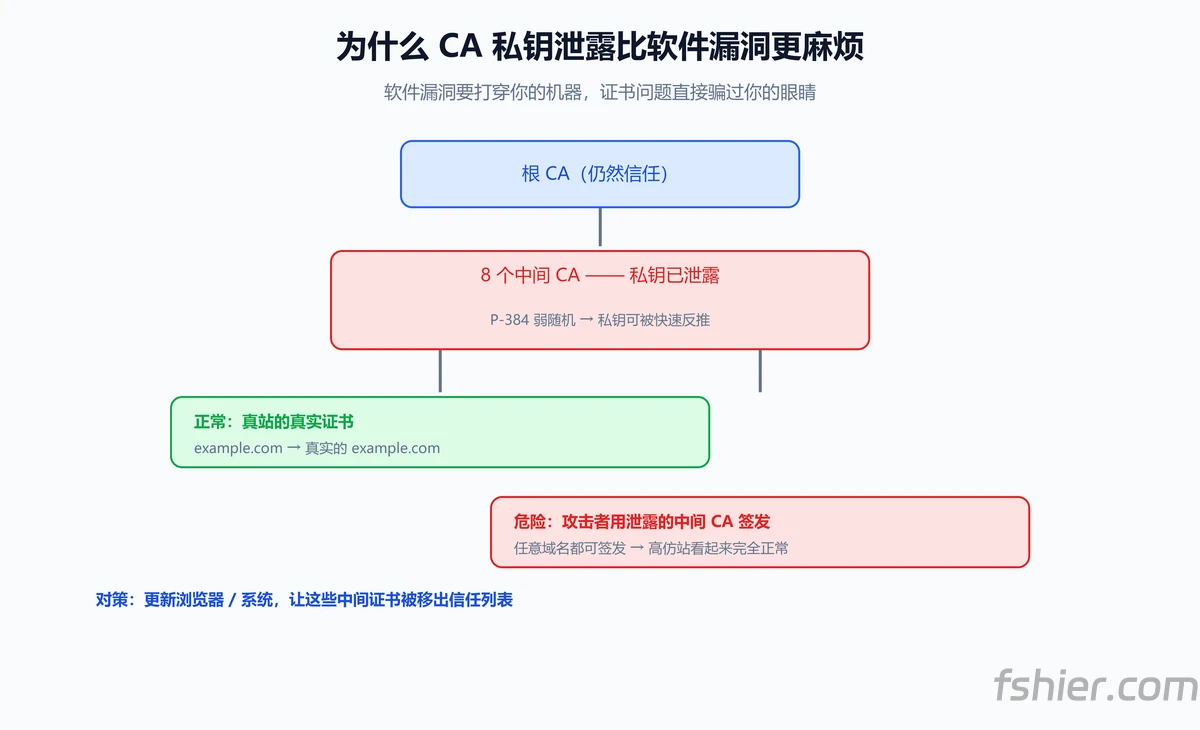
这一条和前面几条性质不同:不是软件漏洞,是 CA 的私钥泄露。
eMudhra 有 8 个中间 CA 证书的私钥被泄露(根因是密钥生成时随机性不足,P-384 的私钥可以被快速反推出来)。后果是:攻击者能用这些"看起来合法"的中间证书签发任意域名的证书,如果你的浏览器还信任它们,就可能被引导到高仿的假网站。
Chrome / Android / Firefox 已经在陆续把这些中间证书移出信任列表。你需要做的只有一件事:更新浏览器(以及手机系统)。
想知道自己的浏览器有没有中招,可以用这个检测页:emudhra.we-have-a-problem.com。
3、优先级:先修哪个
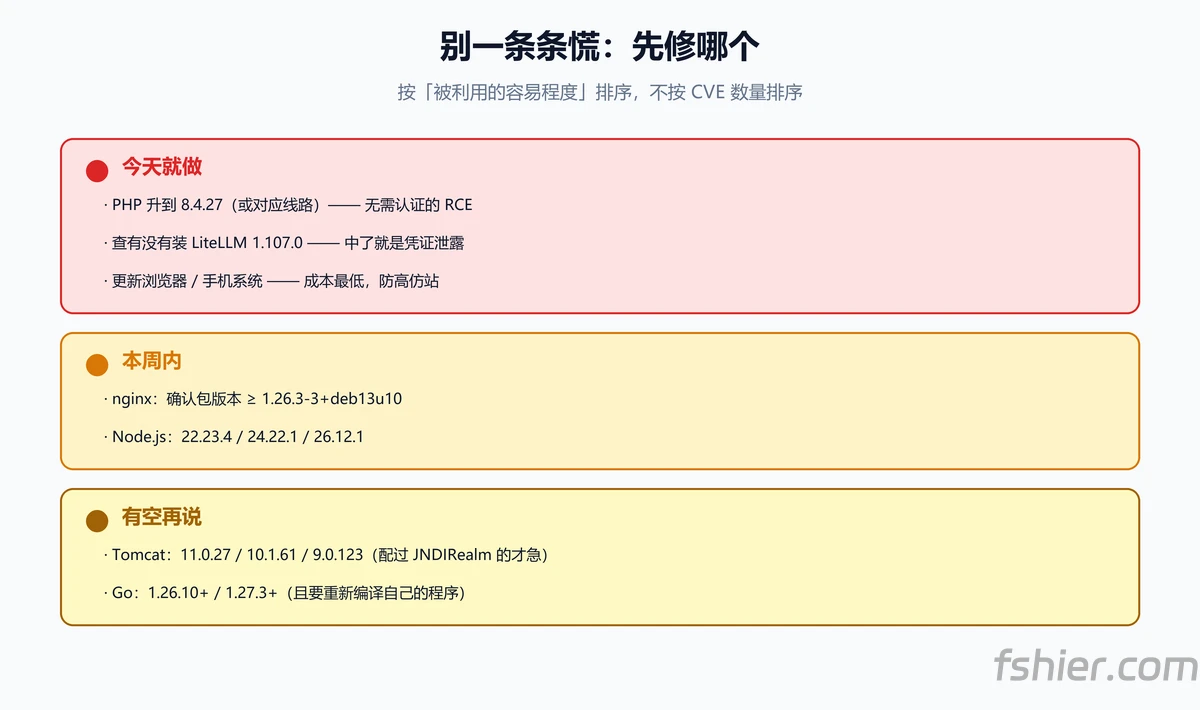
| 优先级 | 项目 | 为什么 |
|---|---|---|
| 🔴 今天就做 | PHP 升到 8.4.27(或对应线路) | 无需认证的 RCE,公开后立刻会有扫描 |
| 🔴 今天就做 | 检查 LiteLLM 1.107.0 | 已经中招的话,凭证就是泄露状态 |
| 🔴 今天就做 | 更新浏览器 / 手机系统 | 成本最低,防高仿站 |
| 🟠 本周 | nginx 升级(或确认是补丁包版本) | 需要 alias+rewrite 等特定配置才易触发 |
| 🟠 本周 | Node.js 升到 22.23.4 / 24.22.1 / 26.12.1 | 跑服务端或做出站 HTTPS 的才紧急 |
| 🟡 有空 | Tomcat / Go | 看你的技术栈,不碰就不用管 |
4、拿一台真机走一遍(自查结果)
我拿自己这台 VPS(Debian 13 + nginx + PHP-FPM)跑了一遍,结果是这样:
| 检查项 | 结果 |
|---|---|
| nginx | 1.26.3-3+deb13u10 ✅ 已经是补丁版,0 个可升级 |
| PHP | 8.4.27 ✅ 已打补丁 |
| Go / Tomcat / LiteLLM / Node | 都没装 ✅ |
| 其他安全类可升级包 | 0 个 ✅ |
换句话说:只要系统的安全更新跟着走,这波漏洞对普通站点并不构成"必须熬夜"的威胁 —— 真正需要盯的只有 PHP 那一个。
5、命令速查
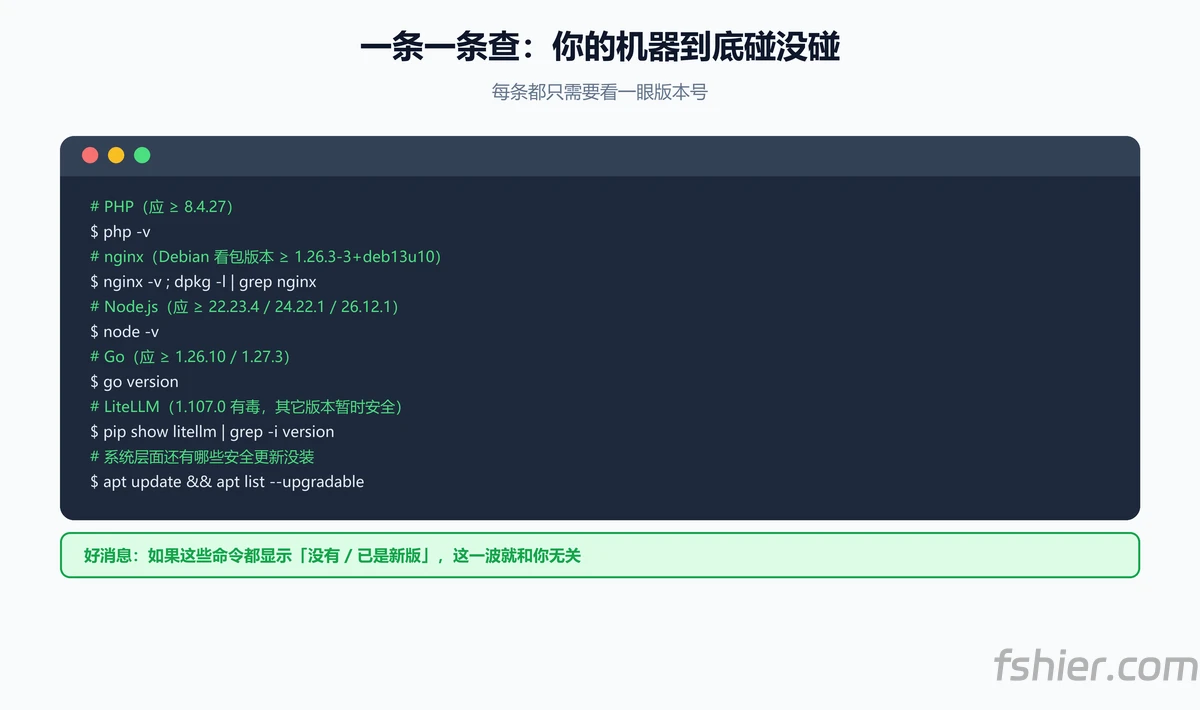
# PHP
php -v

# nginx(Debian 看包版本是不是 -deb13u10 或更新)
nginx -v ; dpkg -l | grep nginx

# Node
node -v

# Go
go version

# LiteLLM
pip show litellm | grep -i version

# 系统层面的安全更新
apt update && apt list --upgradable
6、来源
- PHP:Sansec 研究页、CIRT 公告(含机制说明)
- Node.js:官方安全公告
- nginx:nginx news 2026、Debian stable-security 回补记录
- Tomcat:CVE 记录
- Go:CVE-2026-111943
- LiteLLM:官方事件说明、JFrog 分析
- eMudhra:Chrome 安全博客、Mozilla Bug 2083449、eMudhra 官方声明
本文信息基于 2026-10-22 各官方公告与安全厂商披露整理,具体修复版本与影响范围以各官方公告为准。